
Propojené osvětlení není samostatný produkt, ale součást provozních technologií (OT) budovy. Jeho bezpečnost proto závisí na celé architektuře: na propojení se systémem řízení budovy (BMS), segmentaci sítě, zabezpečeném vzdáleném přístupu, správném uvedení do provozu, jasně rozdělených odpovědnostech a pečlivém provozu po celou dobu životnosti. Signify k tomu poskytuje dokumentaci k bezpečnosti produktů, příslušné certifikace a podle dostupnosti také doporučení pro bezpečnou konfiguraci a integraci. U každého projektu je ale vhodné vyžádat si dokumentaci přímo pro zvolenou architekturu a konfiguraci.
Osvětlení je součástí OT systému budovy
Systémy osvětlení a řízení budov jsou stále více propojené, a kybernetická bezpečnost proto už dávno není jen věcí IT oddělení. Řídicí jednotky, senzory, brány, platformy pro správu i cloudové služby dnes tvoří digitální infrastrukturu budovy. Řízení osvětlení bývá napojené na systém řízení budovy, často přes rozhraní BACnet. Může komunikovat i s kontrolou přístupu, monitoringem a dalšími provozními systémy. Jakmile je řídicí jednotka osvětlení připojená do OT sítě, nelze její bezpečnost posuzovat samostatně. Je třeba vidět celou architekturu a všechny systémy, se kterými komunikuje.
Propojení přináší řadu výhod, ale také nová místa, která je potřeba chránit. Častým problémem je nejasná odpovědnost. Správa budovy, IT, integrátor i dodavatel technologie se mohou navzájem spoléhat, že aktualizace, kontrolu uživatelských účtů, správu certifikátů nebo vzdálený přístup řeší někdo jiný. Odpovědnosti je proto dobré rozdělit už při návrhu a dodržovat je po celou dobu provozu.
Bezpečnost začíná u architektury
Bezpečný řídicí systém stojí na několika vrstvách, které se vzájemně doplňují. Podle normy IEC 62443 by měl návrh rozdělit systém do zón a určit, jak spolu mohou komunikovat. Musí být jasné, kde je osvětlení v síti umístěné, se kterými systémy komunikuje a jaká data si smí vyměňovat. Takový přístup chrání systém mnohem lépe, než když se za celou bezpečnostní strategii považuje samotná VLAN nebo šifrované spojení.
Riziko útoku snižuje ověřování zařízení, přísná pravidla komunikace, podepsané aktualizace, záznam aktivit, pravidelné zálohy i fyzická ochrana. Zvláštní pozornost si zaslouží vzdálený přístup. Pokud je vzdálená podpora potřeba, měla by probíhat přes zabezpečenou cestu, například spravovaný jump host. Patří k ní vícefaktorové ověřování, časově omezený přístup a záznam každé relace. Fyzicky chráněné by měly být i brány a síťové porty v technických místnostech.
Při uvedení do provozu je vhodné nastavit a zdokumentovat výchozí bezpečnostní konfiguraci a zahrnout ji do finální projektové dokumentace. Výchozí hesla je nutné změnit, nepoužívané služby a porty vypnout a oprávnění nastavit podle schváleného návrhu. Rozhraní jako BACnet nebo Modbus by měla být zapnutá jen tam, kde jsou opravdu potřeba, a chráněná celkovou architekturou sítě.
Regulace a normy: bezpečnost po celou dobu životnosti
Evropský akt o kybernetické odolnosti (Cyber Resilience Act, CRA) stanovuje požadavky na produkty s digitálními prvky. Hlavní povinnosti začnou platit 11. prosince 2027. Povinnost hlásit aktivně zneužívané zranitelnosti a závažné bezpečnostní incidenty platí už od 11. září 2026.
Směrnice NIS2 se zaměřuje na řízení kybernetických rizik a hlášení incidentů a větší důraz klade i na rizika v dodavatelském řetězci. V České republice ji provádí zákon č. 264/2025 Sb., o kybernetické bezpečnosti, který platí od 1. listopadu 2025. Dohled vykonává Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) a incidenty se hlásí přes Portál NÚKIB. Zákazníci z regulovaných odvětví proto čím dál častěji posuzují řízení osvětlení jako součást OT infrastruktury a celkové bezpečnosti budovy, ne jako samostatnou instalaci.
Užitečným rámcem je norma IEC 62443. Každá její část se ale týká něčeho jiného:
- IEC 62443-4-1 se týká procesů bezpečného vývoje produktů.
- 4-2 se týká technických bezpečnostních požadavků na komponenty.
- 3-3 se týká bezpečnostních požadavků na celý systém a úrovní zabezpečení.
- 2-4 se týká požadavků na poskytovatele služeb a integrátory.
U každého certifikátu je proto potřeba ověřit, na jaký produkt, systém a rozsah se skutečně vztahuje.
Interact a Dynalite: zabezpečení podle zvolené architektury
Systém Interact využívá ve zdokumentovaných řešeních tyto mechanismy:
- šifrování AES-128 pro bezdrátovou komunikaci Zigbee,
- protokol TLS 1.2 nebo vyšší mezi bránou a cloudem,
- jedinečné přihlašovací údaje pro každé zařízení,
- ověřování podepsaného firmwaru,
- připojení ke cloudu, které se vždy navazuje z budovy směrem ven.
U vybraných architektur je k dispozici také řízení přístupu podle rolí, vícefaktorové ověřování a napojení na systémy správy identit zákazníka. Bezpečnostní dokumentace projektu by měla uvádět, které z těchto mechanismů platí pro zvolenou architekturu Interact. Měla by také popsat, jak se spravují klíče Zigbee a rozhraní do systému řízení budovy včetně BACnet/IP.
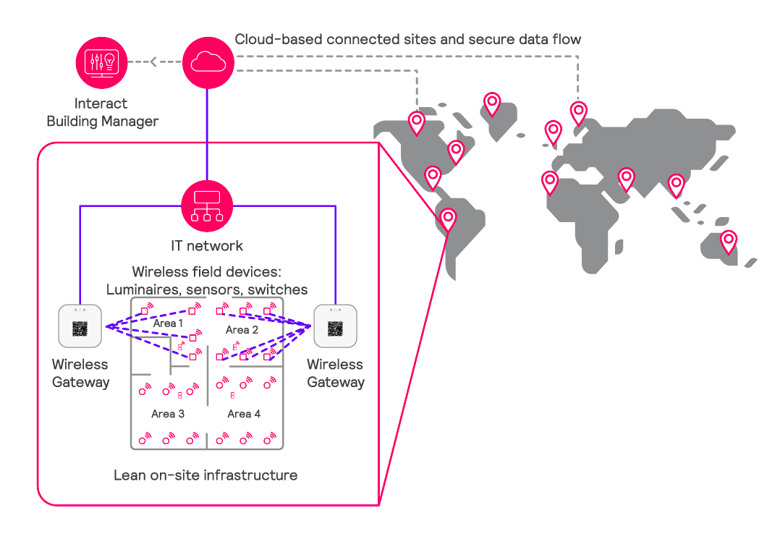
Obrázek 1. Příklad architektury Interact pro bezdrátové osvětlení připojené ke cloudu. Schéma ukazuje hlavní komponenty a datové toky. Segmentace a pravidla komunikace se nastavují pro každý projekt zvlášť.
U systému Dynalite mohou podporovaná IP připojení využívat šifrování TLS s certifikáty, pokud se použijí kompatibilní brány a řídicí jednotky. Firewally zabudované v branách a řídicích jednotkách omezují provoz do podsítí s koncovými zařízeními. Starší rozhraní, například DyNet přes RS-485, vyžadují segmentaci sítě, fyzickou ochranu a další bezpečnostní opatření. Projektová dokumentace by měla uvádět, které služby DyNet přes IP jsou zapnuté. Má také určit, kdo se stará o bezpečné nastavení a údržbu počítače s Windows, na kterém běží System Manager.
Jasno do odpovědností vnáší model sdílené odpovědnosti:
- Signify zodpovídá za bezpečnostní funkce svých produktů a jejich údržbu v rozsahu uvedeném v dokumentaci.
- Integrátor zodpovídá za architekturu projektu, bezpečné nastavení a propojení systémů.
- Zákazník zodpovídá za síťovou infrastrukturu, správu identit a účtů, přístupy a provozní postupy po celou dobu provozu.
Signify vyvíjí produkty podle procesu bezpečného vývoje certifikovaného dle IEC 62443-4-1. Systém Interact pro bezdrátové osvětlení připojené ke cloudu navíc v listopadu 2024 získal od společnosti DEKRA certifikaci IEC 62443-3-3. Každá certifikace ale platí jen pro produkty, architektury a konfigurace, které pokrývá. Do výběrových řízení a projektové dokumentace je proto potřeba doložit konkrétní certifikát i architekturu, ke které se vztahuje. Nelze ji automaticky vztahovat na jiné varianty Interact ani na Dynalite.
Bezpečnost nekončí předáním systému
Při předání bezpečně nastaveného systému by dokumentace měla obsahovat:
- seznam instalovaných zařízení a verzí softwaru,
- povolené komunikační cesty,
- odpovědné osoby za účty a certifikáty,
- postupy aktualizací a zálohování,
- pravidla vzdáleného přístupu,
- postup pro případ zranitelnosti nebo incidentu.
Propojení se systémy třetích stran je potřeba posoudit zvlášť. Zabezpečení jednoho připojení totiž automaticky neochrání všechny protokoly, rozhraní API a zařízení, která přes něj komunikují.
8 kontrol před předáním systému řízení osvětlení
1. Výchozí hesla jsou změněná.
2. Nepoužívané porty a služby jsou vypnuté.
3. BACnet, Modbus a další rozhraní jsou zapnutá jen tam, kde jsou potřeba.
4. Vzdálený přístup je zdokumentovaný, chráněný vícefaktorovým ověřováním a časově omezený.
5. Za účty a certifikáty odpovídají konkrétní jmenované osoby.
6. Záloha konfigurace je vytvořená a otestovaná.
7. Verze firmwaru a softwaru jsou uvedené ve finální dokumentaci.
8. Kontakt pro hlášení zranitelností je součástí finální dokumentace.
Možné zranitelnosti v produktech Signify můžete nahlásit a bezpečnostní informace najdete na stránce signify.com/global/product-security, v sekcích Coordinated Vulnerability Disclosure a Security Advisory.
Odolnost řídicích systémů stojí na kombinaci bezpečných produktů, správně navržené architektury a pečlivého provozu. Zákazník by proto měl od dodavatele dostat ucelenou projektovou dokumentaci: bezpečnostní doporučení, certifikáty odpovídající zvoleným produktům a architektuře a požadavky na bezpečné uvedení do provozu a nastavení.